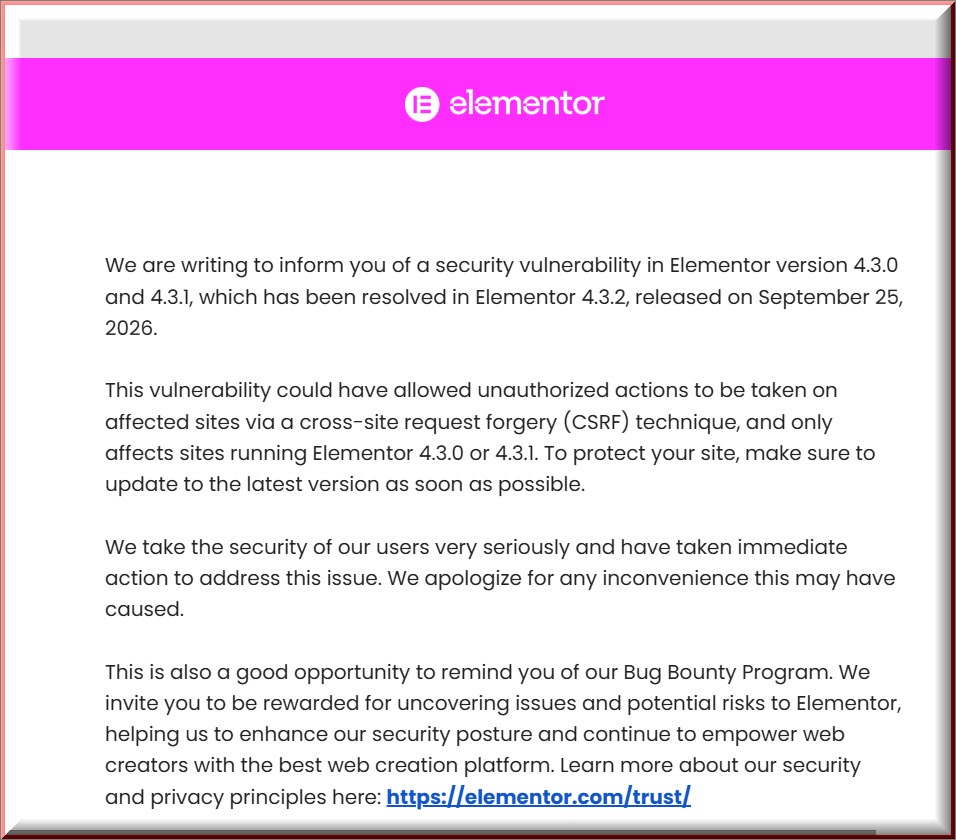
Wir möchten dich über eine Sicherheitslücke in den Elementor-Versionen 4.3.0 und 4.3.1 informieren, die mit der am 25. September 2026 veröffentlichten Version 4.3.2 behoben wurde.
Diese Schwachstelle hätte es ermöglichen können, über eine Cross-Site-Request-Forgery-Technik (CSRF) unbefugte Aktionen auf betroffenen Websites durchzuführen; sie betrifft ausschließlich Websites, auf denen Elementor 4.3.0 oder 4.3.1 eingesetzt wird. Um deine Website zu schützen, solltest du unbedingt so schnell wie möglich auf die neueste Version aktualisieren.
Die Sicherheit unserer Nutzer ist uns sehr wichtig, und wir haben umgehend Maßnahmen ergriffen, um dieses Problem zu beheben. Wir bitten für etwaige Unannehmlichkeiten um Entschuldigung.
Dies ist zudem eine gute Gelegenheit, dich an unser Bug-Bounty-Programm zu erinnern. Wir laden dich ein, für das Aufdecken von Problemen und potenziellen Risiken bei Elementor belohnt zu werden und uns so dabei zu helfen, unsere Sicherheitsstandards weiter zu verbessern und Web-Creatorn weiterhin die beste Plattform zur Website-Erstellung zu bieten. Mehr über unsere Grundsätze zu Sicherheit und Datenschutz erfährst du hier: https://elementor.com/trust/